
长亭科技朱文雷主论坛演讲:AI攻击走向工业化,防御体系需合力升级
9月14日,以"网络安全为人民 网络安全靠人民——智能时代 网安护航"为主题的2026年国家网络安全宣传周开幕式在济南举行。
长亭科技创始人、CEO朱文雷在网络安全技术高峰论坛主论坛上发表题为《加速智能防御变革,共筑数智安全未来》的演讲,为AI时代的网络安全防御变革建言献策。

当前,人工智能正在强力加速进入网络安全领域的发展。长亭科技长期在一线钻研 AI 安全,尤其是漏洞攻防技术的研究。随着前沿模型能力的跃迁,网络安全的风险面在持续扩大,防御的难度也在上升,安全能力能否跟上,直接关系到 AI 能在业务中走多远。
朱文雷结合长亭在攻防一线的实践,分享了三个观点。
第一个思考:AI时代网络安全威胁持续升级,攻击方式正从"手艺人"走向"工业化"
AI正加速进入网络信息安全
过去,发现一个高价值漏洞,往往依赖少数高水平专家,周期长、成本高、难以复制,而从2025年开始,前沿大模型的能力进一步突破之后,网络安全的漏洞挖掘和渗透攻击,立刻开始发生根本性的从量变到质变的演变过程。
今年5月份,美国Anthropic公司率先利用“神话”大模型发现了上万个高危漏洞,并成立“玻璃之翼”项目,只在国外小范围内共享该漏洞挖掘能力。OpenAI紧随其后,使用最新GPT模型也挖掘了大量高危漏洞,并成立类似计划,也是小范围共享该能力。
再把目光投回国内,目前已经看到智谱、Kimi、阿里千问等最新的前沿大模型逐渐具备了一定的安全能力,虽然离国外先进水平尚有差距,但是追赶很快。长亭作为安全厂商研发了MonkeyScan漏洞挖掘智能体,上线后已经帮助用户发现了超过5万个漏洞,高危或严重问题占到了一半以上。这里面我们抽检过数据,其中90%以上都是非常精准的真实存在漏洞,需要去修复。除了长亭之外,几家国内前沿安全公司也都研发了类似的漏洞挖掘智能体,漏洞发掘数量远超往年。今年可能一周、一个月漏洞挖掘的数量就超过了去年全年。

AI让攻击进入工业化时代
在这样的趋势下,如果同样的能力被攻击者掌握,也会让黑灰产业链形成工业化和规模化。未来攻击者一定会利用 AI,把漏洞发现、资产侦察、攻击实施连接成自动化流水线,让大量智能体7×24小时并行工作,批量发现漏洞、批量生产网络攻击武器。网络攻击一旦具备工业化生产和规模化复制能力,风险的量级将发生根本变化,甚至从量变引发质变。我们与行业的很多头部客户多次探讨,大家普遍感觉这样的风险已经近在眼前,短则半年,长则一两年很有可能成为现实。
第二个思考:面对攻击能力跃迁,更要凝聚产业合力,共筑国产大模型安全能力底座
大模型支撑复杂安全防御要想效果好,核心就两点:模型强、落地好。而模型强的关键是:大量精心准备的数据 + 海量的算力 + 模型结构算法。
数据是首当其冲的短板
在网络信息安全领域,首当其冲的就是数据不足。当前大模型安全能力,不论是训练数据和评测数据场景,都非常单一。以漏洞分析场景的测评集CyberGym为例,它虽然涵盖了188个开源软件,但难以代表关键基础设施中大量运行的操作系统、数据库、中间件和行业应用等复杂场景软件,也没有咱们信创国产化的信息;更重要的是,防御场景远不只有漏洞分析,还包括攻击检测、日志分析、告警研判、事件响应等大量任务。
大模型有一个聪明的"大脑",但要真正学会在专业安全场景里做事,还需要大量高质量的任务数据来提升能力。而这些数据很少存在于公开数据集中,更多沉淀在行业单位真实的安全运营实践中。
长亭科技发起"数据集开放计划"
因此,我们呼吁大家应该团结起来,在监管部门指导下,模型厂商、安全厂商、科研机构和行业用户可以合作共建。模型厂商、科研机构发挥模型和训练优势,安全厂商和行业单位贡献专业数据、场景和专家经验,共同进步。
今年7月份,长亭已经发起"数据集开放计划",开放了一批自己储备的高质量漏洞样本数据,以公益计划的形式发布出来,希望以实际行动推动国产大模型安全能力持续提升,目前已经有近20家国产大模型签署协议建立合作。期待后续能有更多产业力量一起参与进来,让网络安全逐步成为国产大模型的重要基础能力底座。

第三个思考:全面升级防御体系,构建"架构韧性、智能运营、自愈修复"新范式
模型能力强还不是终点,只有真正地进入防御体系、进入安全运营场景,落地效果足够好,才能转化为AI时代新的安全生产力。
首先,强化架构韧性,以隔离和分层持续抬高攻击成本。
AI再强,也不可能发现和阻断所有攻击。因此,防御不能只依赖检测能力,更要从架构上通过分区分域、关键系统隔离、最小权限和横向访问控制,以及零信任技术的应用,形成多层次多维度的安全边界。让攻击者突破一个点后,还必须跨越多道边界才能接近核心系统,从架构层面持续增加攻击难度和成本。
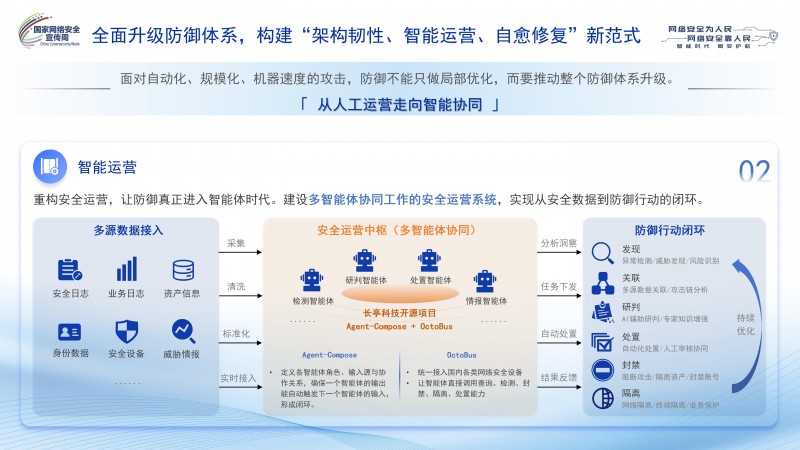
其次,重构安全运营,让防御真正进入智能体时代。
未来的安全运营,不应只是把日志集中到SOC,再依靠规则和人员分析,而应由大量专业智能体协同工作,连接安全日志、业务日志、资产、身份和各类安全设备,自主完成发现、关联、研判和处置。
为此,长亭提供了两项公益开源项目:Agent-Compose 和 OctoBus,一个是智能体运行底座,一个是接口统一网关,推动国内各类网络安全设备统一接入,让智能体能够直接调用查询、检测、封禁、隔离和具备处置能力。
最后,提升系统自愈能力,让漏洞发现和修复形成闭环。
利用AI持续开展漏洞自检,能够直接修复的,自动生成和验证补丁;短期无法彻底修复的,通过热补丁、虚拟补丁、访问控制等措施快速缓解风险,不断缩短漏洞暴露窗口。
归根到底,AI时代的网络安全,既要看到攻击工业化带来的新风险,也要加快提升国产大模型安全能力,更要推动整个防御体系全面升级——从单点设防走向架构韧性,从人工运营走向智能协同,从被动修补走向持续自愈。
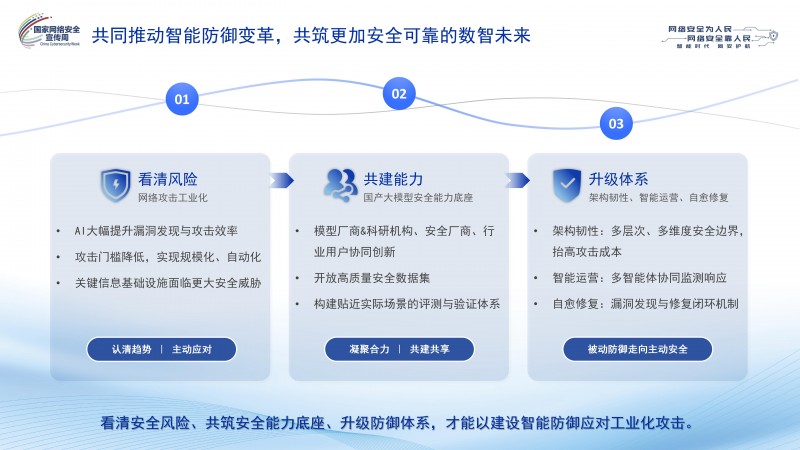
朱文雷最后总结,AI带来的不仅是新的安全挑战,也为我们重塑防御体系带来了新的机遇。希望各方携手共建,把技术进步真正转化为安全建设,共同推动智能防御变革,共筑更加安全可信的数智未来。

