2026 DevOps 工具全景图:AI 进场后,这 7 类工具重新洗牌
2026 年,AI 不再是 DevOps 工具的 “营销标签”,而是重构整个软件交付链路的底层变量。
过去十年,DevOps 工具的核心是自动化:把人工流程脚本化、流水线化,降低重复操作成本。而 AI 时代,工具的核心变成智能决策:理解业务上下文、自动定位根因、生成配置代码、过滤海量告警,甚至自主完成部分运维动作。
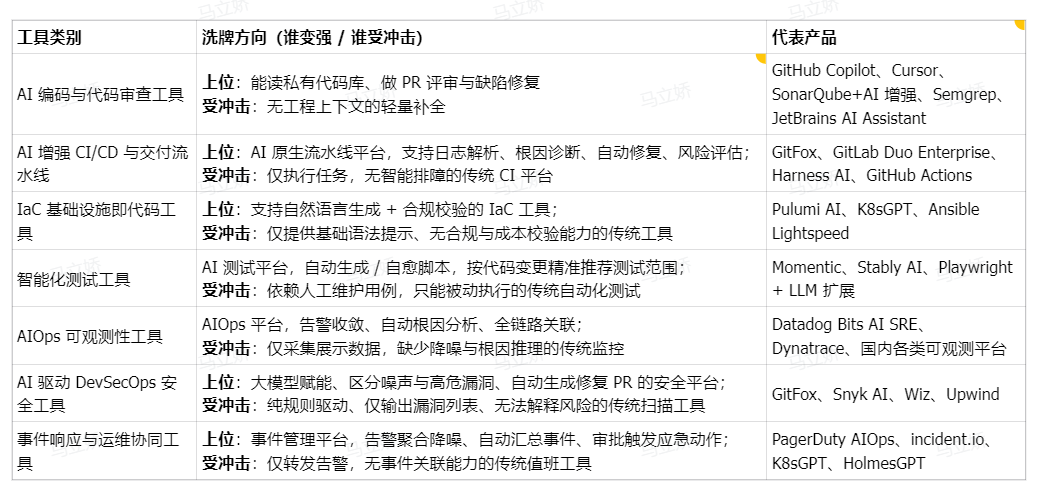
AI 正把 DevOps 工具从“自动化执行”推向“智能决策”,受冲击最大的 7 类工具(AI 编码与代码审查、CI/CD、IaC、智能化测试、AIOps、DevSecOps、事件响应),洗牌方向都是同一个:从帮人执行转向帮人判断。企业选型不必推倒重来,先分清 AI 原生产品与贴 AI 标签的传统工具,再按最痛场景(流水线调试慢、告警泛滥、IaC 编写成本高)小步验证;各厂商 AI 能力与落地形态以官方资料及 PoC 为准。
7 类 DevOps 工具洗牌总览表
一、AI 编码与代码审查工具:从辅助写代码,到参与研发全流程
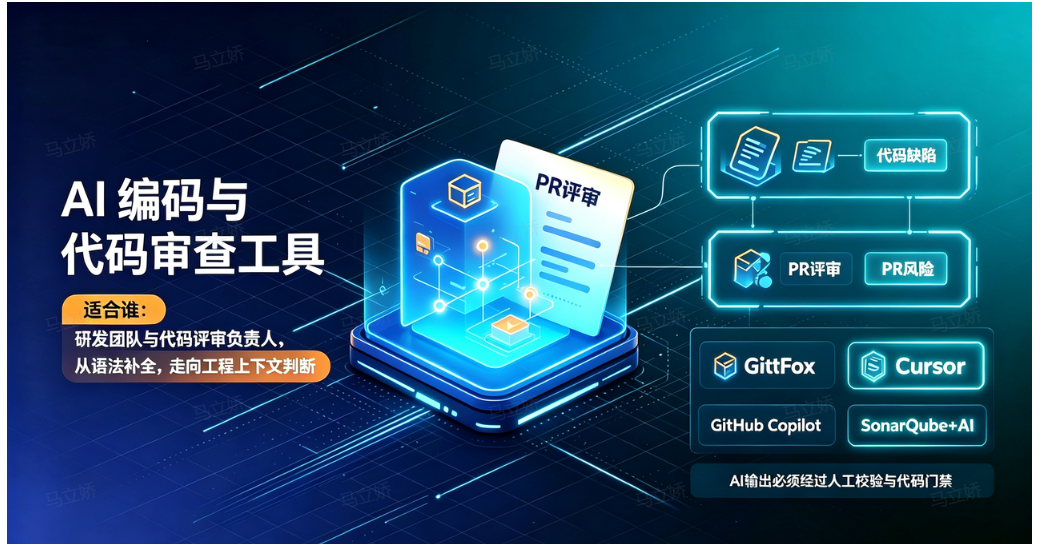
传统编码辅助工具更多聚焦语法提示,而 2026 年 AI 编码工具已经延伸到 PR 评审、漏洞修复、流水线脚本生成、基础设施代码编写,深度介入 DevOps 上游环节。
格局变化
通用 AI 编码助手成为团队标配,但单纯补代码的能力已经内卷,竞争焦点转移到工程适配:能否读懂企业私有代码库、自动生成单元测试、完成 PR 评审摘要、自动修复简单缺陷。
传统静态代码扫描工具,开始和大模型结合,解决长期痛点:误报太多、漏洞只提示不修复。AI 可以自动解释风险,甚至提交修复建议 MR。
代表产品
GitFox:内置 AI 代码评审能力,可自动扫描代码缺陷、安全漏洞与编码规范问题,结合仓库工程上下文分析变更风险,输出问题清单与优化建议,守住代码入库质量关卡。
GitHub Copilot、Cursor:覆盖编码、PR 注释、脚本生成,适配开发者日常工作流。
SonarQube + AI 增强、Semgrep:传统代码质量工具叠加大模型,降低误报率,提供修复方案。
JetBrains AI Assistant:IDE 内闭环,打通编码‑审查‑测试生成全链路。
现实痛点:AI 生成代码自带安全隐患,不能直接信任。团队必须配套代码门禁、安全扫描,AI 输出必须经过人工校验。
适合谁: 各类研发团队,想要在编码、代码评审阶段提前拦截缺陷,降低代码入库质量风险,希望 AI 深度融入代码仓库工作流的组织。
二、AI 增强 CI/CD 与交付流水线:修复失败流水线,告别反复调试
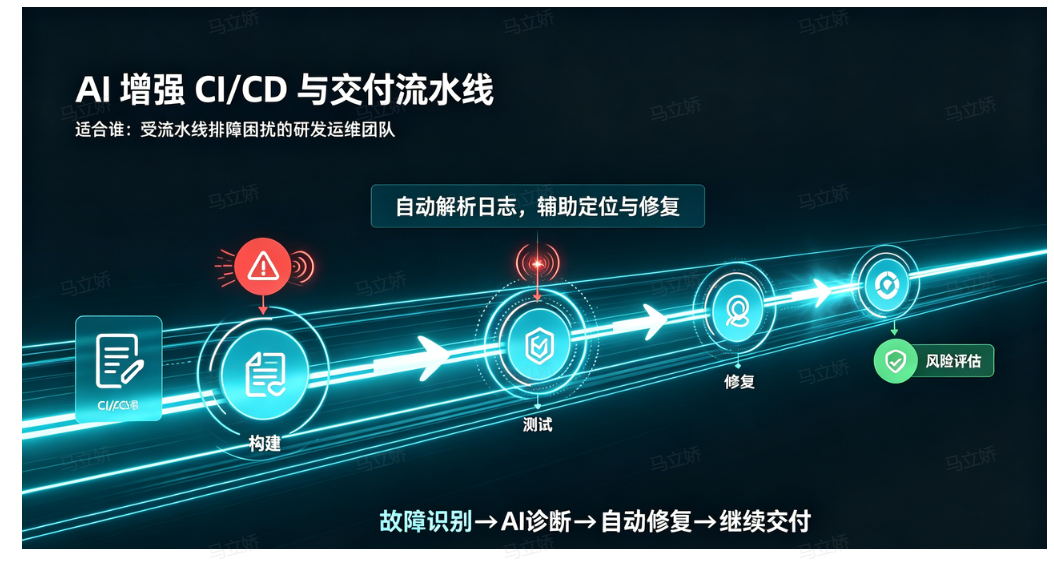
CI/CD 是 DevOps 的中枢,长久以来最大痛点是流水线报错排障慢。流水线失败后,工程师需要翻阅海量日志定位配置、依赖、环境问题,耗费大量人力。AI 正在改变这一现状。
格局变化
传统 CI 平台不再比拼 “能跑更多任务”,而是比拼AI 排障能力:流水线失败后,自动解析日志,给出修复建议,甚至自动尝试修复。
自然语言生成流水线配置成为基础能力,运维、开发不用再手写复杂 YAML,通过自然语言描述即可生成 GitLab CI、GitHub Actions 配置。
AI 原生交付平台兴起,把智能灰度、风险评估、自动回滚嵌入部署流程,根据历史版本数据判断发布风险。
代表产品
GitLab Duo Enterprise:深度内置 CI/CD,流水线报错自动分析,生成修复 MR。
Harness AI:AI 驱动部署校验,评估发布风险,智能执行灰度与回滚策略。
GitHub Actions:依托 Copilot 生态,支持自然语言生成 workflow 脚本。
行业调研:根据 Harness 2026 年调研,69% 工程从业者认为不稳定、调试困难的 CI 流水线会造成时间浪费,并在不同程度上引发研发倦怠,AI 是当前最有效的破局手段之一。
适合谁: 有持续交付流程,流水线调试耗时长、发布风险高,期望借助 AI 自动解析日志、辅助故障定位,简化 YAML 编写的研发与运维团队。
三、IaC 基础设施即代码工具:自然语言描述,直接生成合规云资源
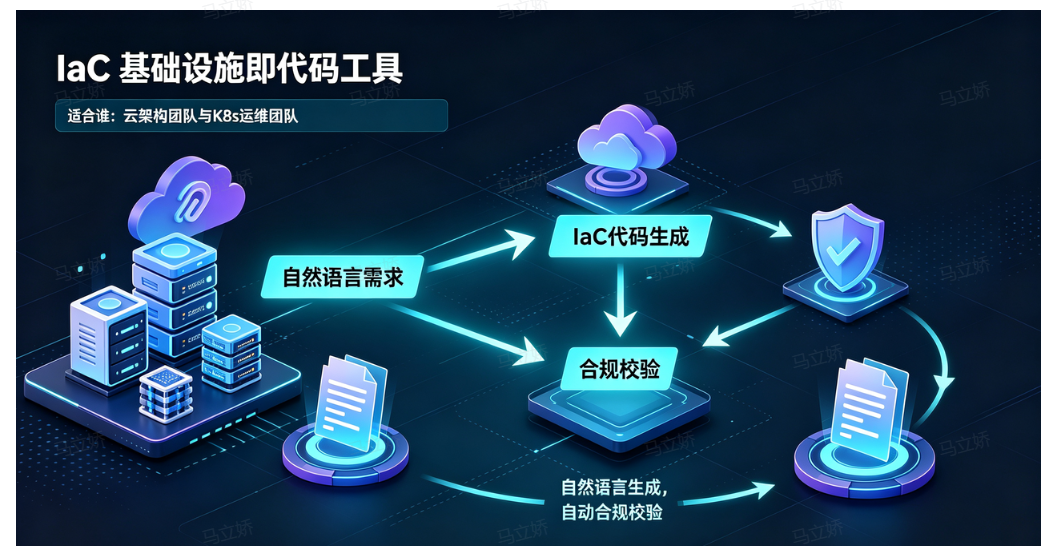
基础设施即代码 (IaC) 是云原生时代运维基石。过去编写 Terraform、K8s Manifest 门槛高,需要工程师熟悉大量云厂商 API 与参数;AI 大幅降低基础设施编写门槛,这也是 2026 增长最快的赛道之一。
格局变化
从手写 HCL/YAML,转向 “自然语言描述需求 → AI 生成 IaC 代码 → 人工审核合并”。
AI 不再只做生成,同时校验合规:自动检查是否符合企业安全策略、网络规范、成本约束,避免生成漂移、不合规资源。
开源项目快速追赶,不再是商业产品独占 AI 能力。
代表产品
Pulumi AI:自然语言生成多云基础设施代码,支持校验与预览。
K8sGPT:开源工具,解析 Kubernetes 集群异常,用通俗语言输出诊断结果,辅助排查集群故障。
Ansible Lightspeed:AI 生成 Ansible Playbook 脚本。
风险提示:AI 生成的基础设施极易出现权限过大、配置漏洞,强制人工评审 + 策略校验是必选项,不能直接应用到生产环境。
适合谁: 云原生、K8s 环境,需要频繁编写和维护云资源配置,希望降低 IaC 编写门槛、自动校验资源合规性的架构与运维团队。
四、智能化测试工具:自动生成、自愈测试用例,解决维护成本噩梦
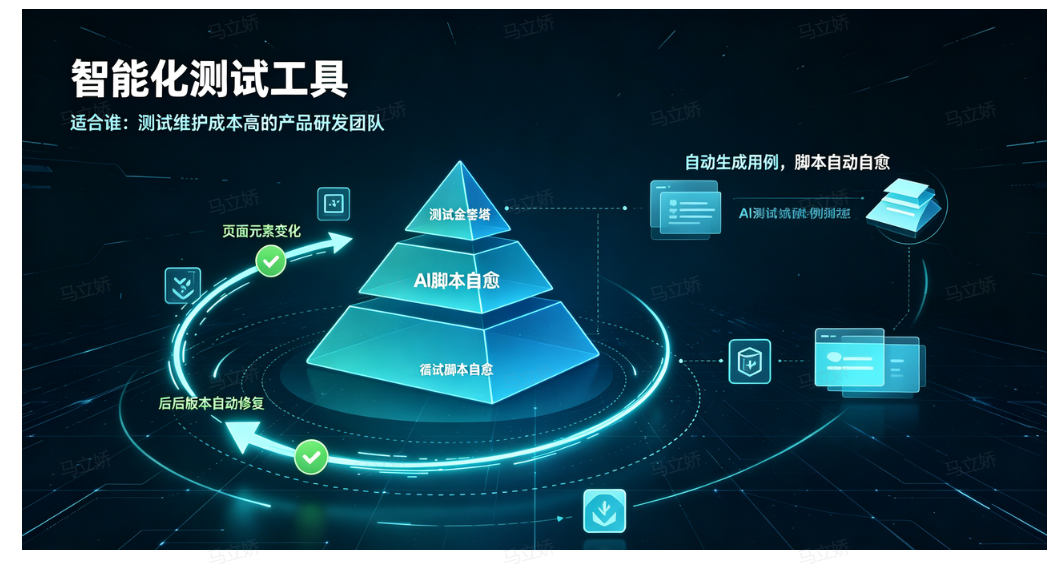
自动化测试普及多年,但一直存在一大顽疾:UI、接口测试用例维护成本极高,页面一变、接口一改,大量用例失效。AI 原生测试工具瞄准这个痛点实现突破。
格局变化
AI 自动生成端到端、接口测试用例;页面元素变动后自动 “自愈” 测试脚本,大幅降低维护工作量。
不再只做被动执行,AI 可以分析代码变更,自动判断哪些模块需要补充测试,精准生成对应用例。
传统测试平台纷纷接入大模型,补充测试报告解读、缺陷分析能力。
代表产品
Momentic、Stably AI:AI 原生端到端测试,支持脚本自愈,嵌入 CI 流水线自动运行。
Playwright + LLM 扩展:主流开源测试框架叠加大模型生态,成为很多中小团队的低成本选择。
落地提醒:AI 生成测试不能替代业务专家,核心业务场景仍需要人工设计用例。
适合谁: 产品迭代速度快,接口、页面频繁变更,自动化测试用例维护成本高,希望借助 AI 自动生成、自愈脚本的研发、测试团队。
五、AIOps 可观测性工具:告别告警轰炸,自动定位故障根因
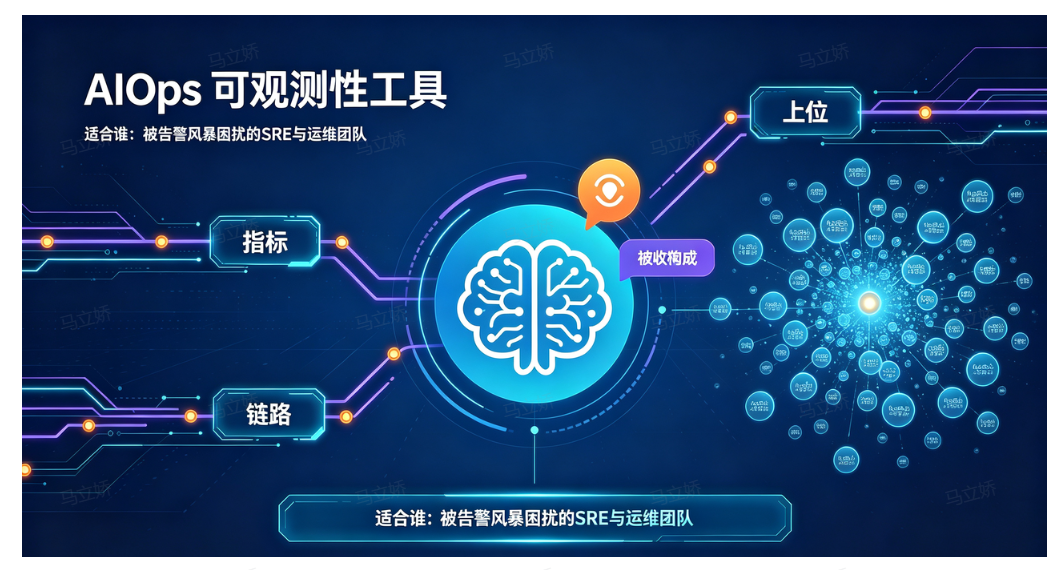
监控可观测赛道是 AI 落地最早的 DevOps 领域。过去可观测工具产出海量指标、日志、链路,告警风暴让运维疲于奔命;AI 核心价值就是降噪、关联、定位根因。
格局变化
工具竞争重点从 “采集更多数据” 转向 “读懂数据”:告警收敛、异常识别、自动根因分析成为核心卖点。
从 “告警通知人” 进化为 “AI 先做初步调查”:自动检索日志、链路、指标,输出故障分析报告,工程师拿到结果再介入。
可观测工具不再孤立,打通安全、变更、事件数据,实现全链路关联分析。
代表产品
Datadog Bits AI SRE:基于全量遥测数据自主开展故障调查,输出根因结论。
Dynatrace:以 AI 做自动因果分析,减少人工排查时间。
国内各类可观测平台:逐步落地告警降噪、异常检测、日志智能解析能力。
行业实践:部分厂商落地案例显示,AI 辅助根因分析可将部分故障定位时间从数小时压缩到分钟级别,减少 40%‑60% 生产事故处置耗时(厂商内部业务案例,非行业通用调研数据)。
适合谁: 业务链路复杂、监控指标日志海量,长期被告警风暴困扰,需要告警降噪、自动故障根因分析的 SRE、运维团队。
六、AI 驱动 DevSecOps 安全工具:安全左移,漏洞不只是告警,还要自动修复
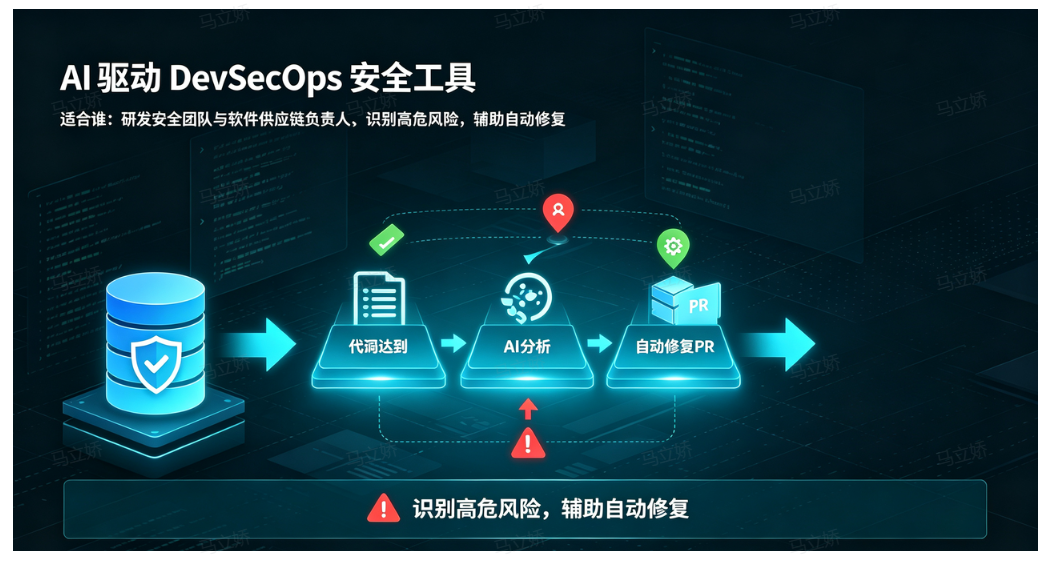
安全左移已经提出很多年,但现实困境是安全扫描产出大量告警,研发没有时间逐条处理。AI 正在改变 DevSecOps 工具的价值逻辑:不止发现漏洞,还要解释风险、给出修复方案,甚至直接提交修复 PR。
格局变化
SAST、SCA 工具引入大模型,降低误报,区分真正高危风险和噪声。
从 “扫描‑输出报告” 升级:代码提交时发现漏洞,AI 自动生成修复代码,生成 PR 等待研发确认合并。
云安全态势管理(CSPM)结合大模型,解析多云资源风险,给出整改建议。
代表产品
GitFox:内置 AI 代码扫描与 AI 辅助代码评审,支持多语言代码质量、漏洞、敏感信息检测。
Snyk AI:依赖漏洞扫描,自动生成修复 PR,深度嵌入开发流程。
Wiz:AI 增强云安全态势检测,识别云配置风险与权限隐患。
Upwind:运行时安全,结合 AI 做工作负载威胁研判。
核心提醒:AI 修复只能作为辅助,高危漏洞必须经过安全人员复核。
适合谁: 重视软件供应链安全,希望将安全扫描嵌入代码提交阶段,减少安全告警噪声、自动获取漏洞修复方案的研发安全团队。
七、事件响应与运维协同工具:AI 接管告警过滤,优化 On‑Call 体验
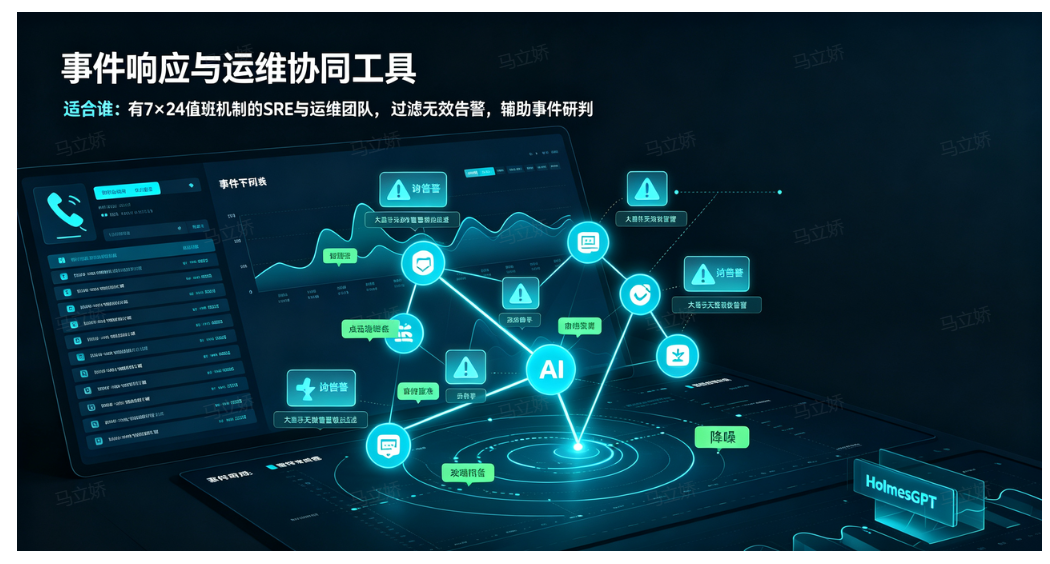
故障发生之后的事件管理、值班轮值,长期困扰 SRE 团队。大量无效告警导致工程师疲劳,真正故障被淹没。AI 在这一类工具中重点做告警降噪、事件研判、处置辅助。
格局变化
AI 做告警聚合:把几十条相关告警合并为一个事件,过滤抖动、无效告警,减少 on‑call 打扰。
事件发生后,自动调取监控、变更记录,整理事件背景,辅助工程师复盘。
部分场景下,在人工审批前提下,AI 可以执行预设的应急操作,比如重启实例、切换流量。
代表产品
PagerDuty AIOps:成熟告警事件关联,抑制噪声,优化值班效率。
incident.io:AI 嵌入协同 IM,辅助事件处置与复盘文档生成。
K8sGPT、HolmesGPT:开源方向,针对集群告警自动做初步研判分析。
适合谁: 具备 7×24 小时值班机制,告警数量庞大、无效告警多,需要事件聚合、简化事故复盘流程的 SRE 与运维团队。
八、工具洗牌背后:3 个企业选型的关键思考
AI 浪潮下,很多团队容易陷入 “追新工具” 的误区,盲目替换原有 DevOps 栈。结合 2026 行业实践,有三个现实问题需要想清楚:
1、分清:AI 原生产品 VS “贴 AI 标签” 的传统工具
很多老工具只是简单加了一个大模型对话窗口,没有深度改造底层工作流,只能做简单问答,无法真正解决工程痛点。选型重点要看:AI 能力是否融入流水线、告警、评审等核心流程,而不是一个独立聊天入口。
2、不要期待 AI 完全替代人,定位是 “消除重复劳动”
AI 擅长写脚本、解析日志、过滤告警、生成基础配置;但架构决策、业务风险判断、核心故障处置依旧需要工程师。正确模式是:AI 处理机械繁琐工作,工程师聚焦架构、业务、复杂问题。
3、优先演进,而非推倒重来
绝大多数企业不需要一次性全盘替换现有 DevOps 栈。更务实路径:在现有工具链基础上,叠加 AI 能力,逐步迭代。优先解决团队最痛的场景,例如流水线调试慢、告警泛滥、IaC 编写成本高等,小范围验证效果再推广。
写在最后
AI 正在重塑 DevOps,但 DevOps 的底层逻辑从未改变 —— 更快、更稳、更安全地交付软件,工具只是手段,不是目的。
七大类工具的洗牌,本质上是把过去 DevOps 交给人做的 "思考、排查、编写、判断" 类工作,逐步交由 AI 完成。这一轮变革改变的并非工程目标,而是达成目标的方式:重复性事务被接管,人的价值被重新聚焦。
AI 承接重复性工程事务,DevOps 从业者的核心价值,在于驾驭智能工具,聚焦高价值工程决策。 未来的 DevOps 工程师不会被 AI 取代,但必须学会驾驭 AI 工具,把有限精力投入到更值得的工程问题上 —— 从 "会做" 走向 "会选、会管、会判断",这才是技术浪潮中真正的护城河。