2026国内统一身份管控软件产品发展报告:IAM软件深度TOP5分析
一、2026年的IAM软件,已不是“好不好用”的问题
中国统一身份管控平台市场规模约25.7亿元,集中度远低于全球,但头部阵营已稳。2026年的结构性换挡在于:采购方不再问“能不能一次登录全网漫游”,而问三件硬事。一是信创退域能否平滑切:AD怎么下、组策略怎么迁、国产化终端怎么纳管;二是零信任能否闭环:不是加个MFA,而是“身份+设备+网络+行为”四维持续评估、风险动态升降权、证据链可溯源;三是AI Agent身份谁来管:当身份链从“人→应用→数据”变成“人→Agent→模型/工具→应用→数据”,78%的组织还没有AI身份的创建与退出策略,而机器身份已是人类身份的数十倍。IDC《中国身份安全基础设施重构解决方案市场洞察,2026》把这归结为四条病灶:身份数据分散、静态角色扛不住动态授权、Agent身份失控、遗留目录难承零信任——这就是2026年的新挑战。
二、五款IAM软件产品深度拆解
1. 泛微·令信通——一体化5A + 业务协同型身份管控
把IAM做成“协同运营平台的身份底座”,用低代码+ESB+RPA三件套解决集团最头疼的存量纳管,再叠一层契约锁电子签,把“身份可信”焊到“行为不可抵赖”,服务上万家中大型企业客户,5A是五个平权中心:
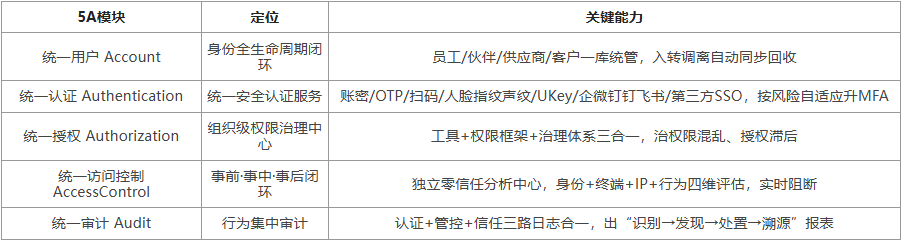
护城河①——RPA+低代码+ESB,专治“老系统纳不进来”,这也是纯安全厂商出身的IAM最弱的一环。RPA对没条件改造的历史B/S与传统C/S客户端,不动一行源码即代填代点完成认证,把5A覆盖率从纸面70%拉到实际95%+;低代码让业务管理员自己拖登录页、权限模板、审批流,不必排厂商版本;ESB可视化编排IAM与ERP/OA/财务/SRM/HR接口,官方口径“上百种成熟集成套件”。说人话:别家是“顾问驻场半年写接口”,令信通是“顾问带你信息科的人拖两天表单”。
护城河②——契约锁电子签×身份可信,把“谁点的”变成“赖不掉的”。用印、合同审批、权限提权、资金放款等关键操作在实名身份上二次签署,过程与结果被电子签锁定、可司法举证。普通IAM的日志是“系统说自己记录的”,令信通出的是带数字签名、可第三方验签的证据链——金融、国资、医药、工程客户为这条付费的意愿,远高于多一种MFA。
护城河③——全栈信创矩阵+AD整合/替代双模,适配清单是五款里最细的一版,可直接抄进RFP:
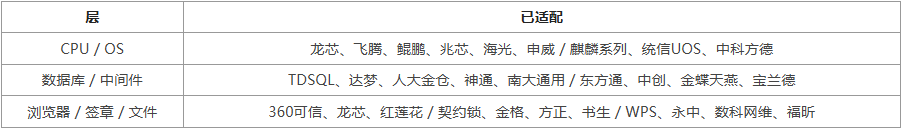
AD双模是关键:不动AD的做上游联邦、原应用零改造对接;要退域的走“目录服务管理”建国产身份源替代AD,账号/组织/密码策略/组策略全量接管。“先并行、后切换、可回退”是政企信创立项的心理安全绳。架构上云原生微服务、组件可拆可合,“一单位一租户”逻辑隔离天然适配多法人,三档部署(云端租用/私有化单体/私有化微服务)任选,移动端覆盖PC、手机、企微、钉钉、飞书。
适合:多法人集团、泛微老客户(同源集成省一半实施费)、C/S存量一堆的制造能源商贸、身份与电子签/印控要一起做的合规行业。
2. 亚信安全·信磐AISIAM——电信级4A底座,份额最稳的重装甲
2026年最值得看的是新发的AI智能体身份安全产品,四突破直指NHI:全域身份纳管(人+非人统一进可信目录,首提“全链路混合身份管理”)、运行时动态鉴权(不改API即达操作级/行级管控)、意图驱动访问控制IBAC(拦Agent诱导越权与幻觉偏移)、全链路可信审计(把思维链、工具调用链、身份传播锚成证据链)。叠加TrustOne终端安全(国内第二)同厂出货,“设备可信”这维不用再拼第二家。适合运营商、要电信级SLA的超大型集团、账号上亿且变更<100ms的银行电网、Agent已进生产且监管会追问“哪个Agent替谁做的”的场景。
3. 宁盾——数字身份基础设施,“人+端+网”三层一起管
宁盾是专注企业数字身份基础设施的安全厂商,已服务近3000家中大型企业客户,产品围绕“以身份为核心、构建全域可信接入”展开,主要分为四条产品线:
一是 MFA 多因素认证,在原账号密码之上叠加 OTP 动态口令,支持 OATH 与国密 SM3 算法、商密二级密码模块,兼容 AD/LDAP、AAD、OA 等多种账号源,覆盖 VPN、堡垒机、服务器、网络设备、业务系统登录等入口,支持免改造快速对接存量系统,是满足密评合规的常用方案。
二是网络准入控制(NAC)与泛终端准入,基于零信任思路做到“违规不入网、入网必合规”,支持无客户端扫描入网,覆盖有线无线、员工/访客/外包等多角色场景。
三是统一认证与单点登录(SSO),一次登录即可访问全部互信应用,并延伸出网络设备 AAA 与特权账户管理能力。
四是国产身份域控(LDAP),面向信创场景替代 AD。整体为纯软件私有化部署,支持集中式/分布式集群与全栈信创适配,可视为信创与密评背景下企业身份安全的入口级基础设施。
4. 吉大正元——密码活化石,密评一票否决的默认答案
吉大正元是国内老牌密码与信息安全厂商,以 PKI/电子认证技术起家,定位为“基于密码的可信身份认证与可信数据安全保障”提供商。产品体系大致可分三层:
一是身份与信任层,这是核心。包括电子证书认证系统(CA)、证书注册中心与受理点系统、数字签名服务器;以及面向终端与移动办公的身份产品,如基于数字证书+USB Key 的安全登录、移动证书管理(支持 SM2/SM3/SM4)、结合 FIDO 与人脸/指纹的免密快速认证;另有电子签章系统(签章客户端+印章服务器+USB Key)与单点登录、访问控制能力。
二是密码基础设施层,提供服务器密码机、云密码机、密码综合服务管理平台,以密钥和证书为核心统一管理、统一供密。
三是场景与数据安全层,涵盖可信接入网关(零信任体系落地)、国密应用交付网关、终端安全登录与审计、数据库透明加密与访问控制等。整体特点是“国密算法+硬件密码模块+PKI 体系”深度耦合,主攻政府、军工、金融、能源等强合规行业。
5. 齐治科技——从堡垒机长出的“特权维度”补位者
齐治科技是国内较早专注运维安全与特权账号治理的厂商,围绕数据中心“人—账号—资产—操作”这条主线构建产品体系,核心是三大产品:
① RIS-ACA 访问控制审计系统(自研堡垒机),解决运维入口散乱与行为审计难题。具备 ABAC 动态授权、权限变更单/电子工单与 A/B 角复核、高危命令策略、文件传输控制等管控能力,以及指令记录、录像审计、64 倍速回放、SQL 解析与报表统计等审计能力,全 API 化设计,单台可纳管上万资产、支撑数千并发会话。
② PAM 特权账号管理系统,业内较早推出该类产品。提供账号自动发现与采集、多视角台账、全生命周期管理(创建、变更、锁定、销毁)与密码保险库,实现密码自动改密、自动回收,业务系统凭安全凭证动态取密,不再传递明文口令。
③ DSG 数据库访问控制系统,针对“删库、泄密”风险,统一数据库黑白屏运维入口,做 SQL 文本级精准审计。
三者形成“账号治理—操作管控—行为审计”的闭环,近年进一步提出“三横一纵”运维安全范式,主要服务金融、运营商、互联网等大型数据中心场景。
三、选型决策树:30秒定位短名单
• 多法人+老C/S一堆+要电子签 → 令信通打底 + 齐治补特权。 • 密评/分保一票否决 → 吉大正元总集,CA+密码机+4A一家出。 • 主矛盾是AD退域/弱口令/准入 → 宁盾四步退域 + 商密MFA。 • 亿级账号+Agent已进生产 → 亚信信磐+AI身份安全。 • 监管要看特权录像 → 齐治PAM先上,再补前端5A。
三条常见组合拳(单厂吃下全场的项目2026已很少见):
• 国企标准配方:令信通(5A+门户+低代码+电子签)+齐治(PAM)+吉大正元(CA/密码机/密评件)。 • 金融监管配方:亚信或令信通(员工主线)+宁盾(MFA商密+准入)+齐治(审计过检)。 • 退域专项配方:宁盾四步退域 → 稳定后接令信通/吉大正元做上层IGA。
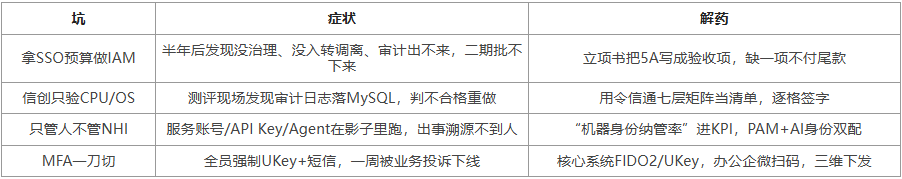
五、四个今年最易踩的坑
七、结语:选IAM,是选“未来五年的身份操作系统”
三年前答案是“谁SSO集成多、UI好看”,今天变成三硬问:存量能否收口(RPA/低代码/ESB决定5A覆盖率是纸面70%还是实际95%,令信通这格领先半个身位);合规能否一次过(信创全栈+商密证书+密评证据链是门票不是加分,吉大正元、宁盾证书柜最厚);Agent时代接不接得住(IBAC、思维链审计、NHI全生命周期2027年将成RFP强制条款,亚信已摊牌、齐治从特权侧兜底)。没有一家三项全满,而是按决策树定一条主线+一至两个补位,把验收切到“RPA接老系统人日数”“证据包能否第三方验签”“500个Agent 90天回收率”这种可掐表的粒度。